
Dostajesz SMS-a z linkiem. W adresie widzisz nazwę swojego banku, więc pierwsza myśl brzmi: skoro jest tam „mbank", to musi być mBank. Albo trafiasz na sklep z iPhone'em za 800 zł i w adresie strony też widnieje coś znajomego. Właśnie na tym opiera się większość oszustw internetowych: na tym, że nie wiesz, w którym miejscu adresu strony naprawdę zapisane jest, do kogo ona należy.
Ten post rozwija temat z poprzedniej części, gdzie mówiłem o domenach i rekordach DNS. Zapamiętaj z tamtego materiału jedną rzecz: za każdą domeną i za każdą subdomeną kryje się konkretny adres IP. To będzie za nami chodziło przy praktycznie każdym temacie sieciowym. Teraz zajmiemy się tym, jak taki adres jest zbudowany i dlaczego cyberprzestępcy tak chętnie żerują na nieznajomości tej budowy.
Z czego zbudowana jest domena
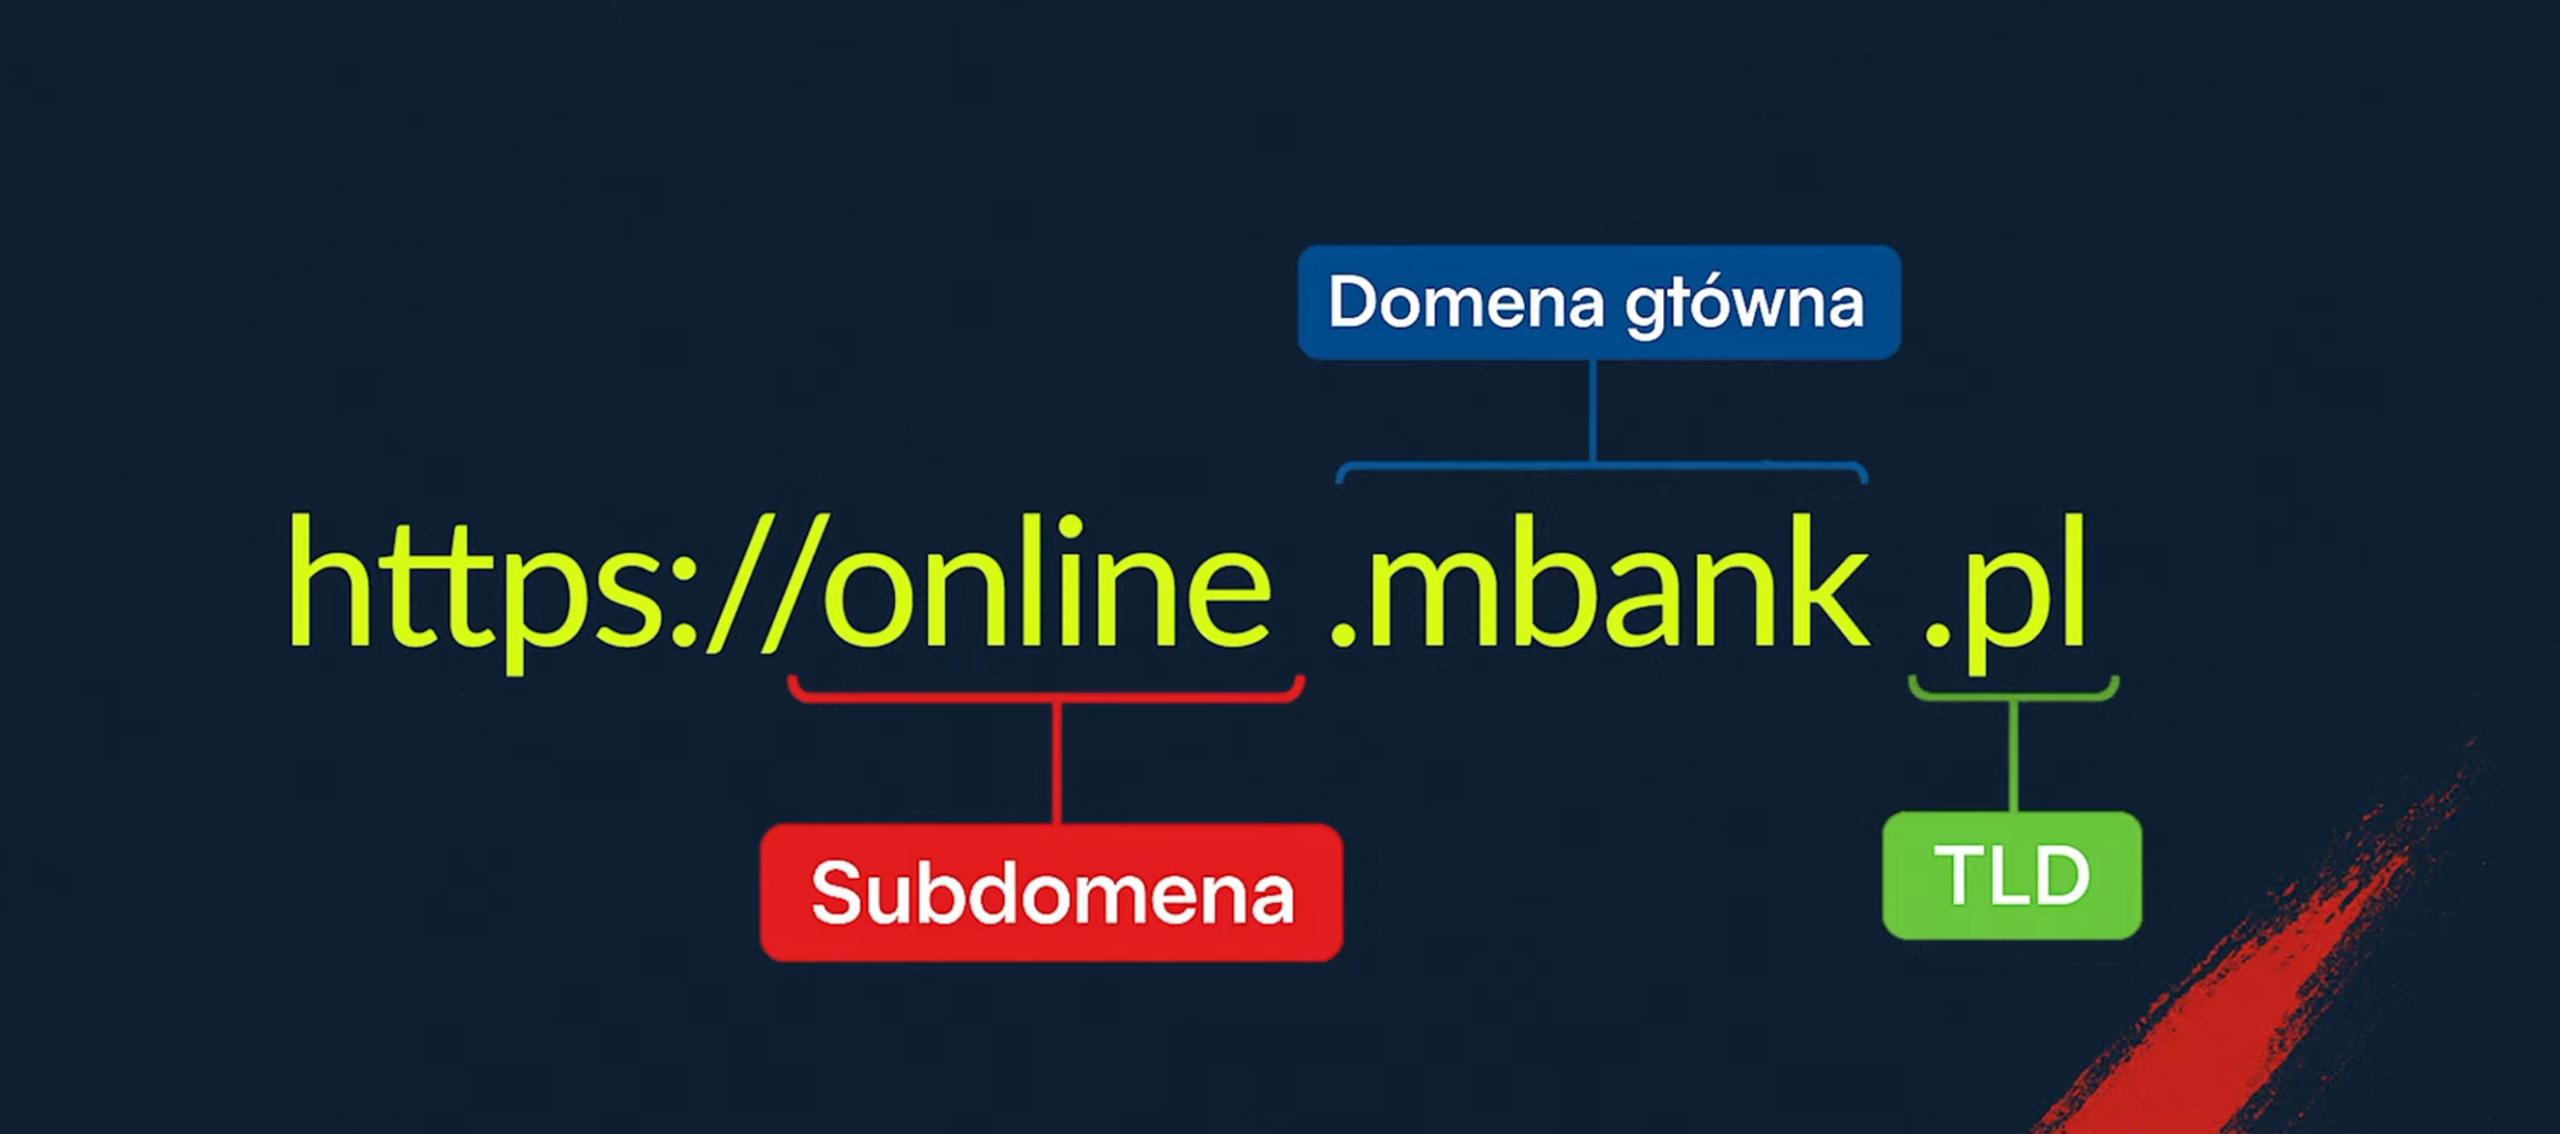
Weźmy przykładową domenę mbank.pl. Adres strony składa się z części, które czyta się od końca, i to jest cały sekret.
Pierwsza część to top level domain (TLD), czyli domena najwyższego poziomu. W tym przypadku .pl. Innymi przykładami są .net, .gov czy .com.
Druga część to domena główna, czyli tutaj mbank. To ona razem z TLD tworzy nazwę, którą ktoś wykupił i zarejestrował.
Trzecia część, która nie zawsze występuje, to subdomena. Jeśli chcesz przejść do serwisu transakcyjnego mBanku, wchodzisz na online.mbank.pl. To online z przodu jest właśnie subdomeną. Subdomenę dodaje sobie właściciel domeny głównej i może ich stworzyć dowolnie dużo, bez pytania nikogo o zgodę.
| Element adresu | Przykład | Kto o nim decyduje |
|---|---|---|
| Top level domain (TLD) | .pl |
rejestr domen |
| Domena główna | mbank |
ten, kto wykupił domenę |
| Subdomena | online |
właściciel domeny głównej |
Zapamiętaj kolejność, bo to jest klucz do całej reszty artykułu: domena główna i top level domain definiują właściciela. Subdomena nie mówi o właścicielu nic.
Jak cyberprzestępcy to wykorzystują
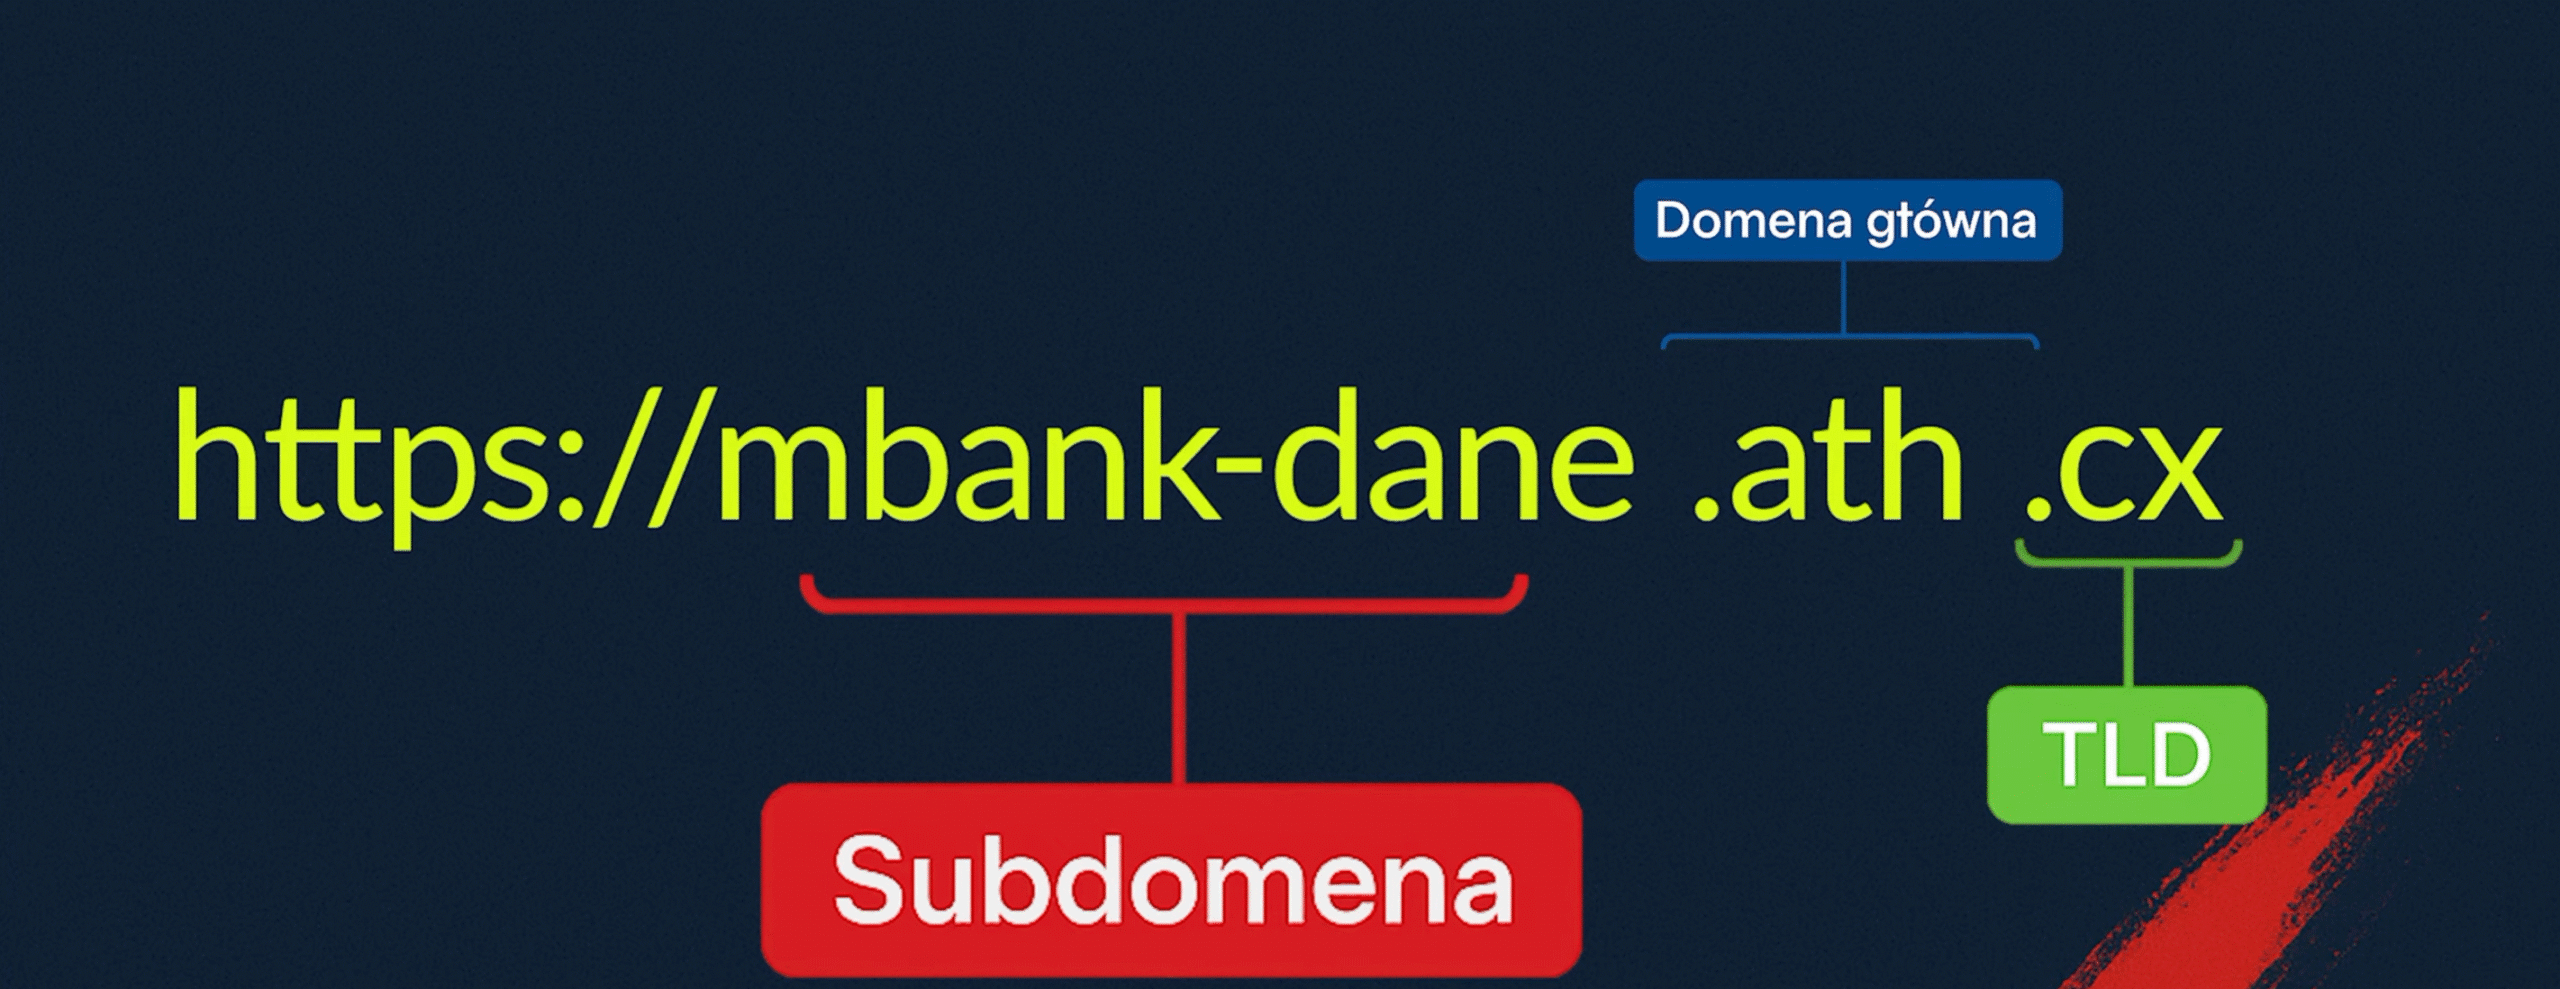
Trafiłem kiedyś na fałszywą stronę podszywającą się pod mBank o adresie w stylu mbank-dane.ath.cx. Nie wchodźcie na takie adresy, nawet z ciekawości, bo to na pewno jest scam.
Rozłóżmy ten adres tak samo jak poprzedni:
.cxto top level domain,athto domena główna,mbank-daneto subdomena.
Na pierwszy rzut oka gdzieś tam jest słowo „mbank", jest coś o danych, wszystko wygląda znajomo. Ktoś niedoświadczony powie: „przecież w nazwie jest mBank, więc to strona mBanku". Tymczasem właścicielem tej strony jest ten, kto wykupił ath.cx, a nie mbank.pl. Nazwę banku ktoś sobie po prostu dopisał z przodu, bo mógł.
Oszuści robią to bardzo sprytnie i wpychają w subdomenę dużo poprawnie wyglądających fragmentów: nazwę marki, słowo „dane", „logowanie", „platnosc". Im dłuższy adres, tym trudniej dostrzec, gdzie kończy się wymyślona część, a zaczyna prawdziwa nazwa domeny.
Zawsze patrz na koniec adresu
Jeżeli w adresie przewija się gdzieś „mbank" albo „mbank-dane", sprawdź to, co jest na końcu, tuż przed pierwszym ukośnikiem. Ten fragment, czyli domena główna plus top level domain, świadczy o tym, kto jest właścicielem strony.
I druga zasada: nieważne, co jest dalej po ukośniku. Ścieżka w rodzaju /mbank/logowanie/potwierdzenie nie ma całkowicie żadnego znaczenia dla ustalenia właściciela. Tam oszust wpisze, co tylko zechce. Sprawdzamy zawsze domenę główną i top level domain.
Black Friday i fałszywe sklepy
Skoro wiesz już, jak zbudowana jest domena, czym jest subdomena i kto jest właścicielem strony, to wszystkie super promocje na Black Friday nie będą dla ciebie zaskoczeniem.
Widzisz sklep z podejrzanie tanimi rzeczami, iPhone'a za 800 zł albo promocję, która nie ma prawa się opłacać? Zweryfikuj, jak skonstruowana jest domena i czy ta domena na pewno należy do sklepu, za który się podaje. W okolicach Black Friday oszuści bardzo często podszywają się pod znane marki: kosmetyczne, elektroniczne, pod duże serwisy w rodzaju Media Expert czy x-kom.
Sama domena to jednak dopiero pierwszy krok. Przy analizie fałszywego sklepu przyda ci się jeszcze kilka rzeczy.
Regulamin
Oszustom najczęściej nie chce się pisać regulaminu od zera, więc kopiują go z innych sklepów. Wejdź do paragrafu o zwrotach i reklamacjach i zobacz, na jaki adres każą wysyłać zwroty. Porównaj te dane z danymi na stronie. To mniej więcej powinno być spójne. Jeżeli sklep nazywa się inaczej niż firma z regulaminu, a adres zwrotów prowadzi w zupełnie inne miejsce, to masz odpowiedź.
RODO
Sprawdź, czy w ogóle jest informacja o RODO i czy podmiot, który przetwarza twoje dane, jest powiązany z tym sklepem. Jeżeli tych rzeczy nie ma, masz 99% pewności, że to fejk, a nie prawdziwa strona z super promocjami.
Metody płatności
Kolejna rzecz warta sprawdzenia to rodzaje płatności. Jeżeli strona oferuje tylko kilka metod, to też śmierdzi scamem. Wszystkie szanujące się sklepy mają przelewy, PayU, BLIK-a, karty kredytowe. Wejdź na dowolny legalny i oficjalny sklep, a zobaczysz, że tych metod jest naprawdę dużo.
Uważaj przy tym na odwrotną pułapkę: metod płatności może być na stronie mnóstwo, ale mogą kierować na fałszywe bramki płatności. Dlatego kiedy wchodzisz na przykład na Przelewy24, popatrz dokładnie, co kryje się w domenie i subdomenie tej bramki. To dokładnie ta sama analiza co wcześniej. Wiesz już, jak poprawnie zbudowana jest domena i kto jest właścicielem strony, więc użyj tego również przy płatności. Skamów na fałszywe bramki było naprawdę dużo.
Sprawdzenie firmy stojącej za sklepem
Jeżeli w regulaminie jest nazwa firmy, to sprawdź na Mapach Google, czy ta firma w ogóle istnieje pod podanym adresem, czy to całkowicie wymyślone miejsce.
Jeżeli jest podany NIP, warto go sprawdzić w CEIDG (rejestr działalności gospodarczej). Jeżeli jest REGON, można zweryfikować w rejestrze i w KRS, czy taka firma na pewno występuje.
Dla bardziej technicznych: WHOIS i Wayback Machine
Załóżmy, że ktoś z rodziny polecił ci akurat ten sklep i chcesz sprawdzić go głębiej.
WHOIS to publiczna baza informacji o domenach. Pokaże ci między innymi, kto jest właścicielem domeny i kiedy została zarejestrowana. Najczęściej wychodzi tak, że sklep z nowo zarejestrowaną domeną i dziwną nazwą jednak okazuje się scamem.
Wayback Machine, czyli Web Archive, to archiwum internetu. Zobaczysz w nim, jak strona wyglądała wcześniej. Jeżeli ma historię i ta historia pokrywa się z tym, co widzisz dzisiaj, na przykład od dłuższego czasu jest to sklep komputerowy i dalej jest sklepem komputerowym, wygląda to bardziej wiarygodnie.
Ale w historii możesz też zobaczyć coś zupełnie innego. Że strona najpierw hostowała zdjęcia kotów, a później nagle przerobiła się na sklep.
Dlaczego oszuści przejmują stare strony
Cyberprzestępcy starają się przejmować starsze, istniejące już strony, żeby ominąć blokady i alerty dotyczące nowo zarejestrowanych domen. Typowy scenariusz: ktoś postawił WordPressa, strona działa od lat, nie jest aktualizowana, właściciel ją kiedyś opłacił i o niej zapomniał. Oszuści przejmują taką stronę i podmieniają zawartość na swój fałszywy sklep albo fałszywą bramkę płatności.
Część automatycznych alertów wtedy odpada, bo to nie jest nowo zarejestrowana domena, tylko domena z historią. I właśnie dlatego Wayback Machine jest tu przydatny: pokazuje, czym ta domena była wcześniej i co na niej było zainstalowane.
Podsumowanie
- Za każdą domeną i subdomeną kryje się konkretny adres IP.
- Adres czyta się od końca: domena główna plus top level domain mówią, kto jest właścicielem strony.
- Subdomena nie mówi o właścicielu nic.
mbank-dane.ath.cxnależy do właścicielaath.cx, nie do mBanku. - To, co jest po ukośniku, nie ma znaczenia przy ustalaniu właściciela.
- Przy sklepie sprawdź jeszcze regulamin, informację o RODO, liczbę metod płatności oraz domenę bramki płatniczej. Dane firmy zweryfikuj w Mapach Google, CEIDG i KRS, a technicznie w WHOIS i Wayback Machine.